Single Sign-On, Outlook Kalender und Teams mit Microsoft 365 einrichten
Durch die Microsoft Entra ID (ehemals Azure Active Directory) Anbindung ermöglichen Sie folgende Funktionen.
- Anmeldung mit dem Microsoft Geschäftskonto (Microsoft 365 Benutzer), auch bekannt als Single Sign-On (SSO)
- Anbindung der Terminverwaltung an Microsoft Teams und den Outlook Kalender (zur Anleitung)
Grundlegende Einrichtung
Schritt 1:
Melden Sie sich in portal.azure.com als Administrator an und klicken Sie auf "Microsoft Entra ID". 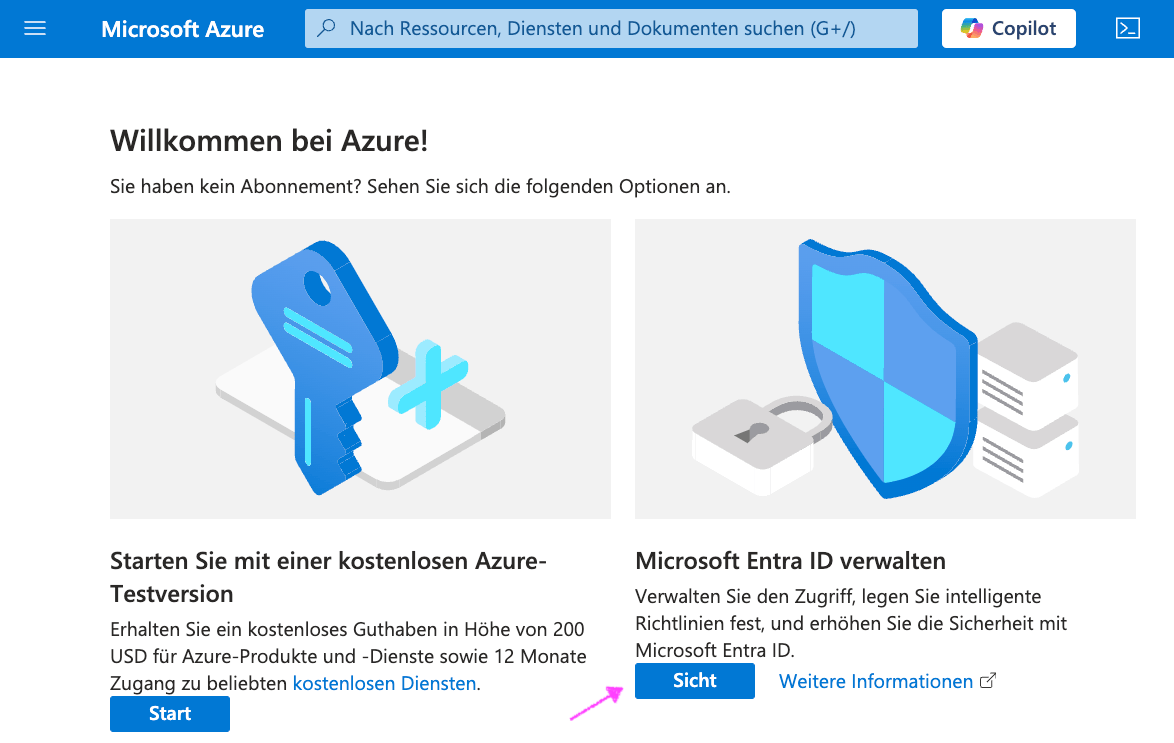
Schritt 2:
Klicken Sie auf Hinzufügen » App-Registrierung. 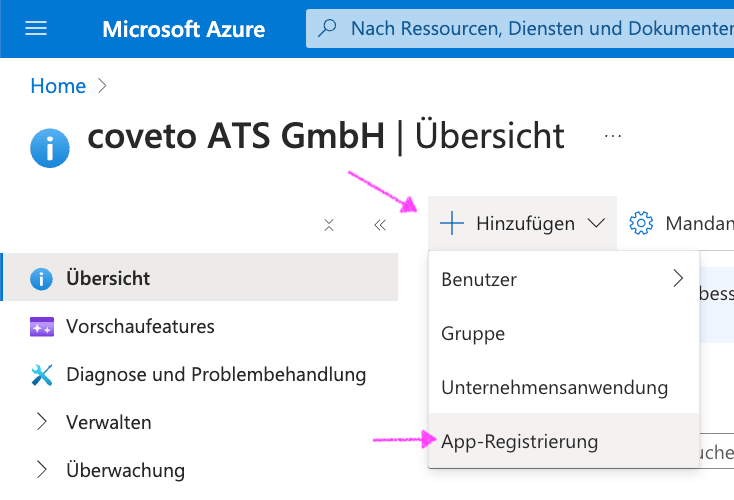
Schritt 3:
Vergeben Sie einen Namen. Wir empfehlen die Domain Ihrer coveto Installation, z.B. kxxxx.coveto.de.
Wählen Sie "Web" für die Umleitungs-URI.
Fügen Sie die Umleitungs-URI ein, die Ihnen coveto anzeigt. Sie finden sie über zwei Wege, die in dieselbe Maske führen: Einstellungen » Schnittstellen: Microsoft 365 oder Einstellungen » Benutzer & Rechte: Benutzer » SSO. Dort steht die URI oben mit dem Hinweis „Klicken zum Kopieren". Falls Sie diesen Punkt nicht sehen, unterstützt Ihr Tarif vermutlich keine SSO Anbindung. 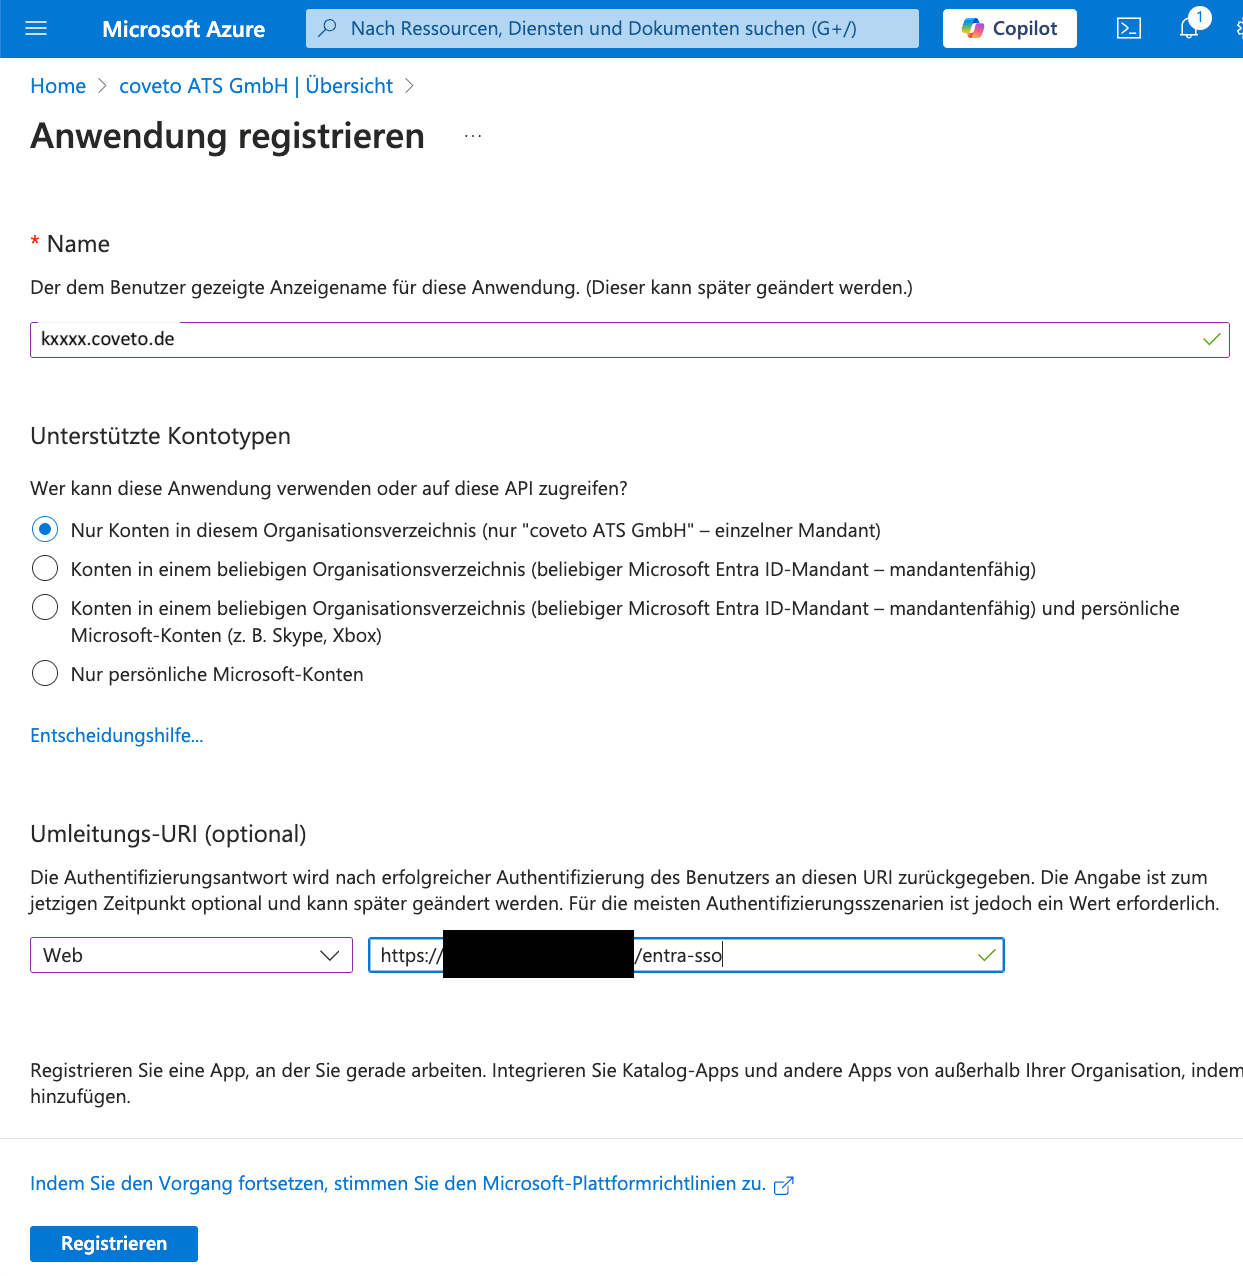
⚠️ Achtung: Microsoft kennzeichnet das Feld Umleitungs-URI bei der App-Registrierung als optional. Für die Anbindung an coveto ist es das nicht. Fehlt die Umleitungs-URI oder ist sie falsch eingetragen, schlägt der SSO-Login mit einer Fehlermeldung fehl.
Schritt 4:
Klicken Sie unter Verwalten » App-Registrierungen die neue App "coveto SSO" an.
Kopieren Sie die Werte Anwendungs-ID (Client) und Verzeichnis-ID (Mandant) und fügen Sie die Werte in coveto unter Einstellungen » Schnittstellen: Microsoft 365 in die entsprechenden Felder ein. 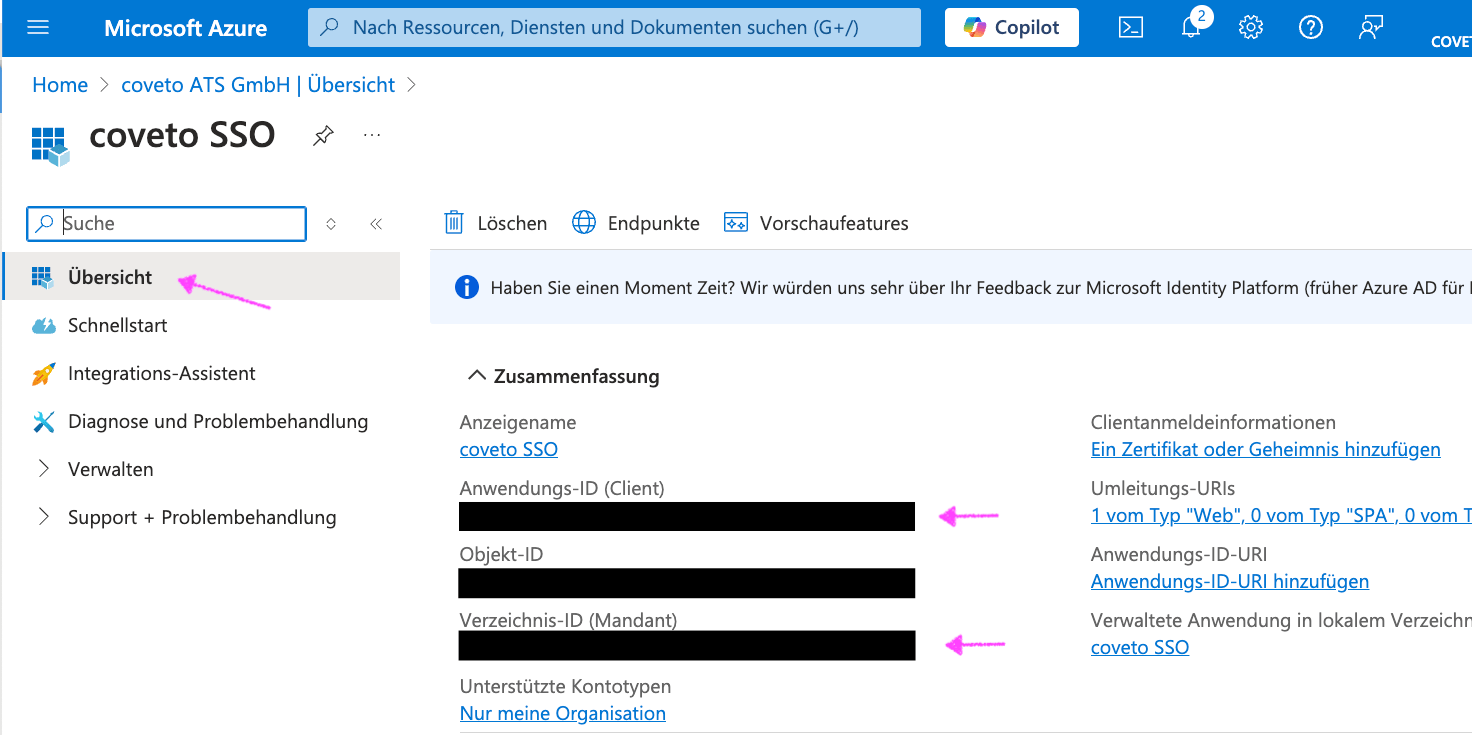
⚠️ Neu: Bisher wurde bei der SSO-Einrichtung ein geheimer Clientschlüssel verwendet. Microsoft hat dieses Verfahren deaktiviert und verlangt nun ein Zertifikat. Dieses kann direkt in coveto erzeugt werden. Der geheime Clientschlüssel dient nur noch als Fallback für bestehende Verbindungen.
Schritt 5:
Erzeugen Sie zunächst in coveto ein Zertifikat. Öffnen Sie dazu Einstellungen » Benutzer & Rechte: Benutzer » SSO, erzeugen Sie das Zertifikat und laden Sie es anschließend über den Button „Öffentliches Zertifikat (.cer) herunterladen" herunter.
Schritt 6:
Wechseln Sie im Azure-Portal in der Navigation zu Zertifikate und Geheimnisse und öffnen Sie den Reiter Zertifikate. Klicken Sie auf Zertifikat hochladen und wählen Sie die zuvor in coveto heruntergeladene .cer-Datei aus.
Eine ausführliche Beschreibung des Zertifikat-Uploads im Azure-Portal finden Sie auch im Artikel E-Mail-Import aus Microsoft 365 (Schritt 3).
Schritt 7:
Wechseln Sie nun in der Navigation zu API-Berechtigungen. Fügen Sie die folgenden Berechtigung Microsoft Graph hinzu:
- User.Read
- Calendars.ReadWrite
- Calendars.ReadWrite.Shared
Wichtig: Nachdem die Berechtigungen vergeben wurden, einmal auf "Grant admin consent for Unternehmen" klicken.
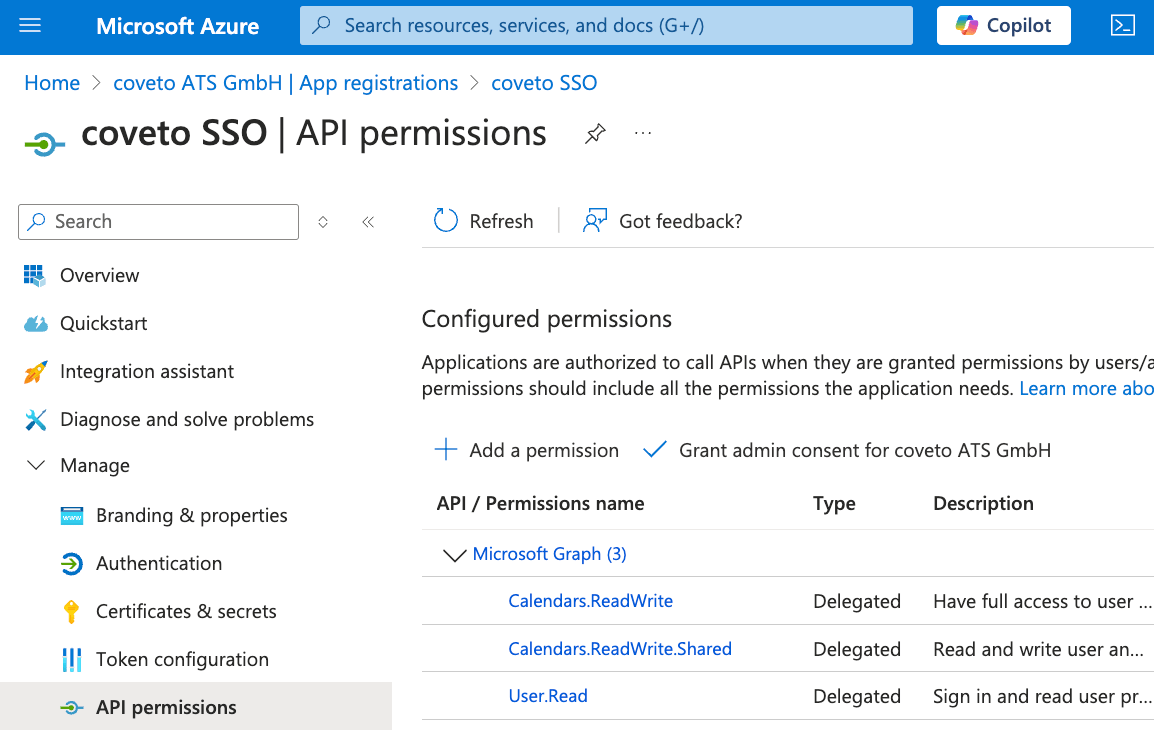
ℹ️ Was bedeutet „Grant admin consent“ (Administratorzustimmung erteilen)?
Mit diesem Klick stimmt der Administrator den oben aufgeführten Berechtigungen stellvertretend für alle Benutzer zu, sodass beim ersten Login keine eigene Zustimmungsabfrage erscheint. coveto erhält dadurch keine zusätzlichen Rechte.
Alle drei Berechtigungen sind delegierte Berechtigungen. coveto handelt also ausschließlich im Namen des jeweils angemeldeten Benutzers und kann höchstens auf dessen eigenes Profil, dessen eigenen Kalender und mit ihm geteilte Kalender zugreifen. Postfächer, OneDrive, SharePoint, Teams-Chats und die Konten anderer Mitarbeitender bleiben außen vor.
Microsoft beschreibt die Kalenderberechtigung in der Zustimmungsmaske sinngemäß als „Vollzugriff auf Ihre Kalender“. Gemeint ist auch hier ausschließlich der Kalender des angemeldeten Benutzers.
Single Sign-On mit Microsoft Entra ID (SSO)
Mit Microsoft Entra ID (ehemals Azure Active Directory) können sich Benutzer und Entscheider mit Ihrem Microsoft Geschäftskonto (Microsoft 365 Benutzer) in coveto anmelden.
Aus Sicherheitsgründen muss der Benutzer oder Entscheider vorher in coveto angelegt worden sein. Nach der erstmaligen Anmeldung kann der Benutzer/Entscheider mit wenigen Klicks seine SSO Zugang aktivieren und sein Passwort deaktivieren. Dazu klickt der Benutzer oben rechts in coveto auf das Firmen-Logo bzw. seinen Avatar und anschließend auf "Passwort / Passkey / 2FA". Dort kann er dann sein Micrsoft Konto verknüpfen und Passwort ggf. deaktivieren.
Als Administrator oder coveto Keyuser haben Sie unter Einstellungen » MFA-Report eine Übersicht der verwendeten Anmeldeoptionen und können unter Einstellungen » Externe Authentifizierung weniger sichere Zugangsmethoden deaktivieren.
🧭 SSO und Mandanten
SSO funktioniert übergreifend für alle User, die entweder dieselbe Domain nutzen oder in einem gemeinsamen Tenant (im Sinne von Microsoft Entra ID) organisiert sind. Eine separate SSO-Konfiguration pro coveto-Mandant ist nicht notwendig und nicht vorgesehen.
Mehr dazu, wie sich Mandanten auf andere Bereiche wie Kalenderabgleich, CI-Farben oder Datensichtbarkeit auswirken, findest du im Hauptartikel: Mandanten in coveto